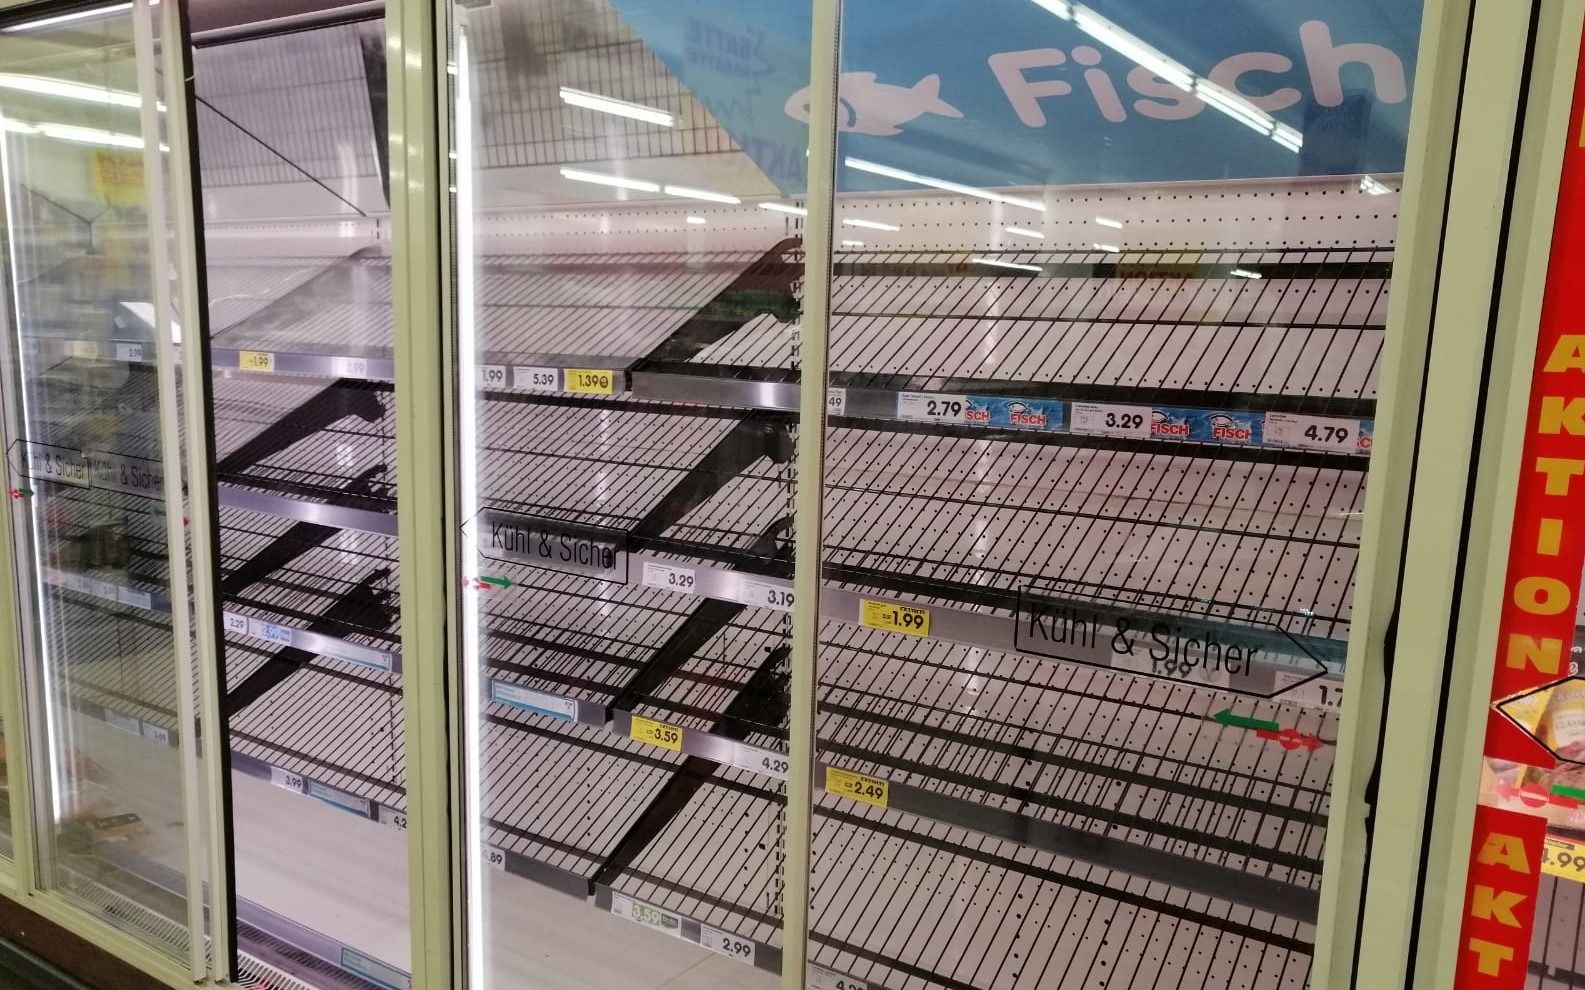
Șase magazine din România, care aparțin aceluiași lanț comercial, au fost vizate de un posibil atac informatic în noaptea zilei de 2 noiembrie. Incidentul a fost marcat de o creștere bruscă și neobișnuită a temperaturilor în cadrul echipamentelor frigorifice utilizate de retailer. Deficiența tehnică a apărut în jurul orei 1.30, însă personalul din magazine a observat problema abia dimineața, în jurul orei 8.00, când procesele de lucru au început efectiv.
Directorul Directoratului Național de Securitate Cibernetică (DNSC), Dan Cîmpean, a explicat natura incidentului raportat către instituția sa. Conform acestuia, atacul a vizat controllerle care gestionau frigiderele din cele șase locații afectate. Aceste echipamente erau conectate prin routere GSM cu IP fix, ceea ce le făcea accesibile direct din internet. Din cauza acestei configurații, atacatorii au reușit să intervină asupra funcționării termostatelor digitale.
Analiza realizată de specialiști a indicat faptul că vulnerabilitatea a fost cauzată de expunerea directă în rețea și de lipsa actualizărilor de sistem. Dan Cîmpean a precizat că dispozitivele rulau versiuni de software destul de vechi, facilitând breșa de securitate. DNSC a intervenit oferind recomandări tehnice specifice pentru izolarea incidentului și pentru actualizarea versiunilor de software care s-au dovedit a fi vulnerabile în fața atacului.
Deși incidentul a fost unul îngrijorător, acesta nu s-a propagat către restul rețelelor sau al altor sisteme IT ale retailerului respectiv. Atacul este descris ca fiind similar cu alte incidente semnalate în cursul aceleiași zile în mai multe state europene. În Europa, astfel de operațiuni au transformat vitrinele frigorifice în „cuptoare improvizate”, provocând pagube financiare și risipă alimentară prin setarea termostatelor pe modul de dezghețare automată.
Situația de securitate cibernetică a acestor infrastructuri de retail a fost supusă presiunilor în ultima perioadă. În Franța, hipermarketurile au fost lovite anterior de atacuri similare care au provocat defecțiuni catastrofale. Această serie de breșe de securitate evidențiază riscurile asociate utilizării echipamentelor de control conectate la internet fără protocoale de actualizare riguroase, afectând capacitatea de stocare a produselor perisabile la nivel continental.
Securitatea rețelelor de infrastructură critică și a sistemelor de control industrial rămâne o prioritate în contextul creșterii atacurilor cibernetice la nivel global. Incidentele care vizează controlul temperaturilor în lanțurile de aprovizionare alimentară pot avea un impact direct asupra siguranței consumatorilor și asupra stabilității economice a retailerilor, transformând simple erori de configurare în riscuri majore de securitate națională și europeană.