Mai multe site-uri din România rămân indisponibile vineri, 23 octombrie, în urma unei alerte globale de securitate cibernetică. Această situație a fost declanșată de descoperirea unor vulnerabilități critice în PHP, un limbaj de programare utilizat pe scară largă pentru dezvoltarea aplicațiilor web. Din cauza riscurilor de securitate, diverse instituții publice și universități au decis suspendarea preventivă a serviciilor lor online pentru a proteja infrastructura informatică.
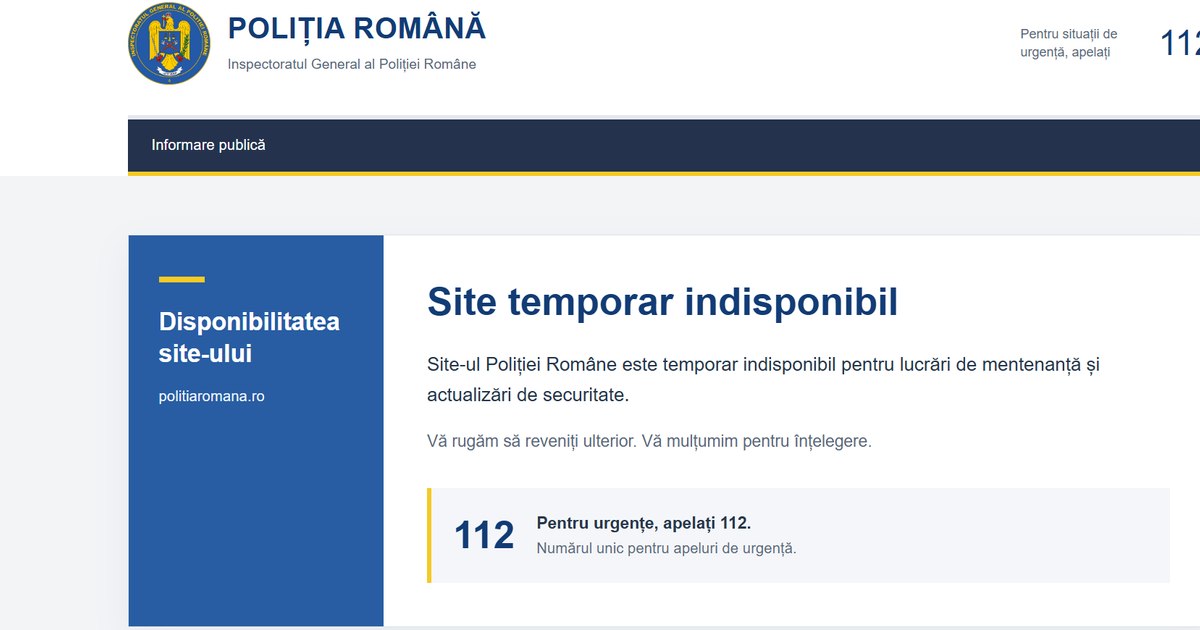
Printre entitățile care au implementat măsuri de protecție se numără Poliția Română și inspectoratele de poliție județene. Site-urile acestor instituții au devenit temporar inaccesibile pentru a permite efectuarea unor lucrări de mentenanță și aplicarea unor actualizări de securitate necesare. O măsură similară de suspendare preventivă a fost luată și de Universitatea Babeș-Bolyai din Cluj-Napoca, unde anumite aplicații și servicii online au fost oprite pentru a asigura integritatea sistemelor.
Protecția datelor cetățenilor a fost motivul principal pentru care și Primăria Tulcea a decis suspendarea unor servicii. Vulnerabilitățile identificate în PHP, care au fost descoperite cu ajutorul inteligenței artificiale, ar putea permite atacatorilor să acceseze informații sensibile sau să compromită servere. Specialistul în securitate cibernetică Mircea Șerdin a explicat că în România riscul este mai mare deoarece WordPress, un limbaj de programare preferat de instituții, este foarte utilizat de români.
La nivel mondial, situația este tensionată, deoarece furnizorii de servicii cloud au raportat o creștere a tentativelor de atac. Compania Cloudflare a semnalat milioane de încercări de exploatare a acestor vulnerabilități, iar Amazon a dezvăluit că sistemele sale au fost vizate de atacatori. În Europa, situația este similară, Olanda raportând indisponibilitatea site-ului Institutului Național pentru Sănătate Publică și Mediu, în timp ce guvernul britanic a menționat perturbări limitate ale serviciilor online.
Riscurile de securitate nu afectează doar instituțiile de stat, ci și platformele de comerț electronic sau aplicațiile școlare. Atacatorii ar putea încerca să fure date personale, să compromită conturi sau să obțină acces neautorizat la infrastructură. Deoarece detaliile tehnice ale problemelor au fost publicate, specialiștii avertizează că dezvoltatorii de atacuri pot folosi inteligența artificială pentru a găsi metode noi de exploatare a acestor breșe de securitate.
Securitatea cibernetică depinde în mare măsură de actualizarea constantă a limbajelor de programare și a sistemelor de gestionare a conținutului. Vulnerabilitățile descoperite în codul sursă pot rămâne active ani de zile dacă nu sunt remediate prin patch-uri oficiale. În prezent, dezvoltatorii PHP au publicat actualizări de securitate și recomandă tuturor utilizatorilor să își actualizeze imediat sistemele pentru a evita compromiterea datelor.